
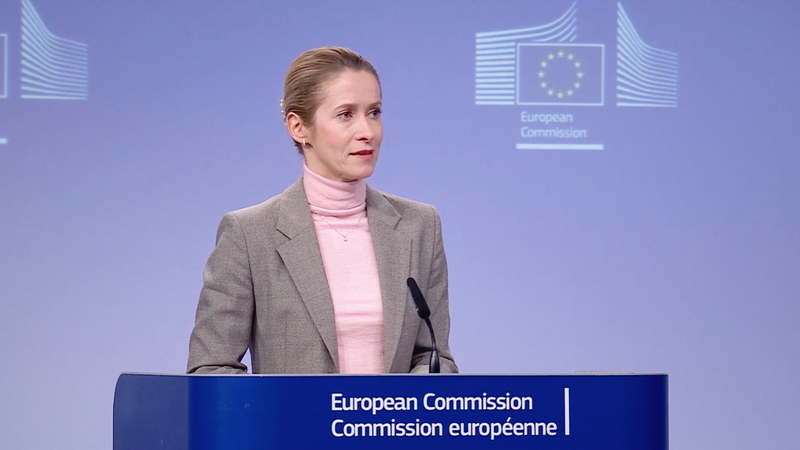
Uniunea Europeană trebuie să coopereze cu Republica Moldova pentru a combate atacurile cibernetice și a proteja companiile și cetățenii, a declarat Înalta Reprezentantă a UE pentru Afaceri Externe și Politica de Securitate, Kaja Kallas. Oficiala a subliniat că incidentul recent în urma căruia ar fi fost asociate unui număr de aproximativ 750.000 de IDNP-uri, nu schimbă evaluarea pozitivă a Comisiei Europene privind parcursul european al țării, ci consolidează necesitatea cooperării în domeniul securității.
„Atacurile cibernetice fac parte din tacticile hibride care au loc în întreaga Europă. Constatăm astfel de atacuri și împotriva țărilor europene. Trebuie să facem front comun pentru a le contracara. Foarte adesea, aceste atacuri vizează și întreprinderile", a declarat Kaja Kallas, Înalta Reprezentantă a Uniunii Europene pentru Afaceri Externe și Politica de Securitate și vicepreședintă a Comisiei Europene.
Potrivit oficialei, UE trebuie să ajute companiile să-și acopere punctele vulnerabile, pentru că, în caz contrar, vor exista repercusiuni și asupra cetățenilor Uniunii Europene.
„Ceea ce se întâmplă nu ne schimbă evaluarea, ci, dimpotrivă, o consolidează. Trebuie să lucrăm împreună cu țările candidate și, în același timp, să învățăm din aceste procese astfel încât experiența să ne fie utilă și nouă", a remarcat Kaja Kallas.
Atacul s-a produs în perioada 19-23 octombrie și a vizat aproximativ un milion de numere de identificare personală (IDNP). Potrivit estimărilor preliminare, au fost extrase neautorizat date aferente a circa 750.000 de IDNP-uri.
Informațiile vizate includ date de identificare, informații despre membrii familiei, date privind pensiile și prestațiile sociale, permise de conducere și unele date financiare. Autoritățile au precizat că aceste cifre nu înseamnă că un număr similar de conturi de utilizatori ar fi fost compromise.
Potrivit premierului Vasile Tofan, atacatorii ar fi exploatat vulnerabilități ale unor servicii digitale și ar fi automatizat procesul de extragere a informațiilor. Unele dintre vulnerabilități ar fi putut fi identificate și exploatate cu ajutorul inteligenței artificiale.
În contextul incidentului, premierul a demis-o pe Nicoleta Colomeeț din funcția de directoare a Agenției de Guvernare Electronică.
Interimatul funcției este asigurat de Artiom Cociu, fost consilier în cabinetul prim-ministrului pentru managementul proiectelor și fost șef al Oficiului pentru coordonarea implementării priorităților Guvernului.
Parlamentul Republicii Moldova a organizat astăzi audieri cu ușile închise pentru a examina circumstanțele atacului cibernetic de amploare care a vizat sistemele digitale ale Republicii Moldova și pentru a stabili cine se face responsabil de incident.