
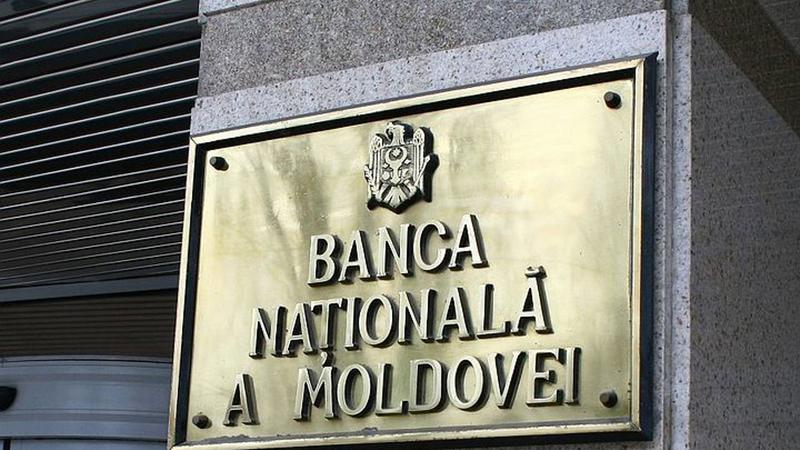
Banca Națională a Moldovei (BNM) avertizează că, după atacul cibernetic care a vizat unele servicii publice digitale, în spațiul public sunt răspândite informații false despre securitatea sectorului bancar. Instituția precizează că aflarea codului IBAN al unui cont nu permite accesul la banii din acesta și îndeamnă cetățenii să se informeze din surse oficiale.
Potrivit BNM , conturile bancare sunt gestionate în sisteme informatice protejate, distincte de platformele publice vizate de atacul cibernetic. Pentru retragerea sau transferul banilor sunt necesare verificările și autorizările prevăzute de bancă.
Astfel, afirmațiile potrivit cărora simpla cunoaștere a codului IBAN ar permite accesul la economiile unei persoane sunt false, subliniază banca centrală.
Instituția le recomandă cetățenilor să nu divulge parolele de acces la conturi, codurile PIN, datele de securitate ale cardurilor sau codurile de confirmare primite prin SMS ori în aplicațiile bancare. Aceste informații nu trebuie comunicate nici persoanelor care pretind că reprezintă banca sau o instituție publică.
În cazul unor solicitări suspecte, cetățenii sunt îndemnați să contacteze direct banca, folosind numărul de telefon de pe card sau datele de contact publicate pe pagina oficială a instituției financiare.
BNM mai precizează că băncile și prestatorii de servicii de plată trebuie să respecte cerințe obligatorii privind securitatea informației, gestionarea riscurilor informatice și continuitatea activității. Aceste reguli au drept scop protejarea sistemelor financiare și a datelor clienților.
Totodată, banca centrală susține că sectorul bancar din Republica Moldova este solid și bine capitalizat, iar resursele și rezervele financiare ale băncilor le permit să își onoreze obligațiile față de clienți inclusiv în situații neprevăzute.
BNM anunță că monitorizează în continuare activitatea instituțiilor financiare, iar menținerea stabilității financiare și protejarea deponenților rămân priorități ale instituției.
Republica Moldova se confruntă în prezent cu un val de atacuri cibernetice de amploare, despre care autoritățile spun că ar fi fost facilitate, cel mai probabil, de inteligența artificială.
În perioada 19–23 octombrie, atacul a vizat aproximativ un milion de numere de identificare personală (IDNP). Potrivit estimărilor preliminare, au fost extrase neautorizat date aferente a circa 750.000 de IDNP-uri.
Informațiile vizate includ date de identificare, informații despre membrii familiei, pensii, prestații sociale, permise de conducere și unele date financiare. Autoritățile precizează că acest lucru nu înseamnă că tot atâtea conturi de utilizatori au fost sparte.