
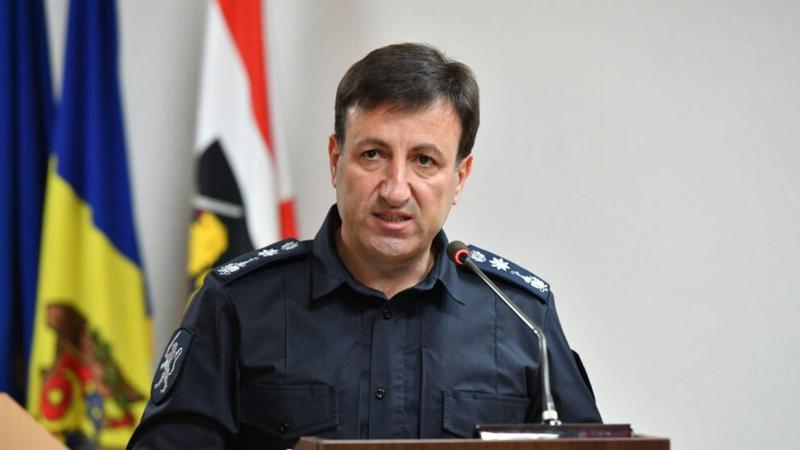
Șeful Inspectoratului General al Poliției, Viorel Cernăuțeanu, susține că informațiile despre atacul cibernetic de amploare care a vizat sistemele digitale ale Republicii Moldova vor fi făcute publice în măsura în care acest lucru nu va afecta ancheta penală. Declarațiile au fost făcute în fața jurnaliștilor, înaintea ședinței cu ușile închise de la Parlament.
Întrebat despre informațiile vehiculate în spațiul public, potrivit cărora în spatele atacului cibernetic s-ar afla imixtiuni străine, Cernăuțeanu a precizat că orice comunicare trebuie coordonată cu organul de urmărire penală.
„În limita posibilităților, o să vedem ce se poate și ce nu se poate de comunicat. Trebuie de coordonat toate aspectele cu organul de urmărire penală", a declarat șeful IGP.
Acesta a adăugat că autoritățile vor oferi informații despre evoluția anchetei atât timp cât dezvăluirea lor nu va periclita investigațiile sau alte elemente relevante pentru stabilirea circumstanțelor incidentului.
„Tot ceea ce se poate de comunicat și nu va afecta mersul urmăririi penale, ca să nu periclităm și alte elemente care să ajute procesului de urmărire penală, o să fie comunicat. Orice pas care poate fi făcut public, într-un final, o să fie comunicat totul ce s-a desfășurat", a afirmat Viorel Cernăuțeanu.
Parlamentul organizează astăzi audieri cu ușile închise pentru a examina circumstanțele atacului cibernetic de amploare care a vizat sistemele digitale ale Republicii Moldova și pentru a stabili cine se face responsabil de incident.
Atacul s-a produs în perioada 19-23 octombrie și a vizat aproximativ un milion de numere de identificare personală (IDNP). Potrivit estimărilor preliminare, au fost extrase neautorizat date aferente a circa 750.000 de IDNP-uri.
Informațiile vizate includ date de identificare, informații despre membrii familiei, date privind pensiile și prestațiile sociale, permise de conducere și unele date financiare. Autoritățile au precizat că aceste cifre nu înseamnă că un număr similar de conturi de utilizatori ar fi fost compromise.
Potrivit premierului Vasile Tofan, atacatorii ar fi exploatat vulnerabilități ale unor servicii digitale și ar fi automatizat procesul de extragere a informațiilor. Unele dintre vulnerabilități ar fi putut fi identificate și exploatate cu ajutorul inteligenței artificiale.
În contextul incidentului, premierul a demis-o pe Nicoleta Colomeeț din funcția de directoare a Agenției de Guvernare Electronică.
Interimatul funcției este asigurat de Artiom Cociu, fost consilier în cabinetul prim-ministrului pentru managementul proiectelor și fost șef al Oficiului pentru coordonarea implementării priorităților Guvernului.