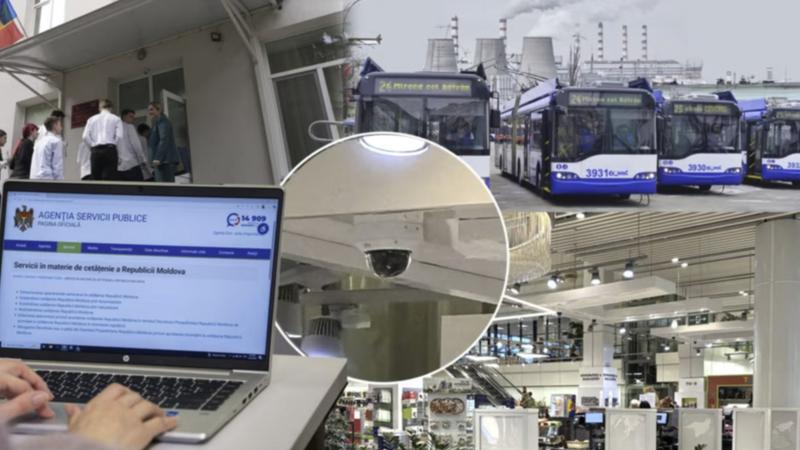
De la Aeroportul Internațional Chișinău și Agenția care eliberează pașapoartele, până la sălile de bacalaureat, mai multe instituții publice din R. Moldova folosesc de ani de zile camere de supraveghere și rețele video bazate pe software-ul rusesc Trassir. Autoritățile dau asigurări că au luat toate măsurile ca imaginile captate la Chișinău să nu ajungă la Moscova, dezvăluie Europa Liberă.
La începutul lunii iulie, singurul aeroport internațional al Moldovei anunța o licitație pentru echipamente de supraveghere video de 350.000 de lei, fără TVA. Pe hârtie, părea o achiziție de rutină.
Caietul de sarcini, întocmit de Direcția de securitate aeronautică, nu lăsa loc pentru alternative. Aeroportul cerea explicit două servere Trassir NeuroStation 128, 40 de camere video de 8 megapixeli „compatibile cu software-ul Trassir” și opt camere pentru citirea numerelor de înmatriculare.
Pe servere urmau să fie instalate licențe ale aceluiași producător rus: pentru recunoaștere facială și numărarea automată a pasagerilor.
Echipamentele Trassir sunt create la Moscova de compania DSSL. Serviciul Special de Comunicații al Ucrainei spunea încă de la începutul războiului că firma ar „coopera cu ministerele federale și serviciile de securitate ale Rusiei”. Un experiment al Europei Libere a arătat, în 2023, că sistemele Trassir, conectate la internet, trimiteau date către servere din Moscova.
Licitația din vară organizată de Aeroportul Internațional Chișinău a fost anulată pentru că unicul ofertant a cerut de patru ori mai mulți bani decât bugetul proiectului. A scos însă la iveală un fapt pe care reprezentanții aeroportului l-au recunoscut oficial pentru Europa Liberă.
Cea mai importantă poartă de intrare în R. Moldova folosește un sistem de supraveghere video de proveniență rusească. Nu de ieri, de azi – ci de cel puțin șapte ani. Posibil mai mult: reprezentanții instituției spun că nici ei nu știu exact.
Situația de la Aeroportul Chișinău nu este singulară.
Europa Liberă a descoperit că mai multe instituții strategice din R. Moldova – printre care Agenția Servicii Publice (ASP), Administrația Națională a Penitenciarelor (ANP), furnizorul de căldură al capitalei Termoelectrica, dar și parcul de autobuze din Chișinău, Universitatea Tehnică și rețeaua națională de supraveghere a bacalaureatului – depind de ecosistemul video Trassir, creat la Moscova.
De ce solicită aeroportul exclusiv Trassir? Pentru că îl are deja instalat
Sistemul de la aeroport a fost montat între 2015 și 2019 de „Avia Invest”, compania controlată la acea vreme de oligarhul fugar Ilan Șor, care a administrat aeroportul până în 2023.
Actuala administrație nu știe cât a costat sistemul. Prețul „a fost inclus în valoarea totală a lucrărilor de reconstrucție și nu este disponibil separat”, iar documentele nu permit identificarea primului furnizor, ne-a transmis Sergiu Spoială, administratorul aeroportului.
Moștenirea din vremea lui Șor a creat însă un mecanism clasic de captivitate tehnologică, pe care l-am identificat și la celelalte instituții care folosesc produsul rusesc. Pentru că softul sistemului este cu licență închisă, orice cameră sau server nou trebuie să funcționeze cu Trassir. În aprilie 2025, la o altă licitație a aeroportului, mai mulți ofertanți contestau pe platforma MTender fix asta – că aeroportul cere explicit produsul rusesc.
Răspunsul instituției: „Echipamentul licitat este destinat extinderii sistemului existent, prin urmare sistemul Trassir nu poate fi înlocuit”.
Astăzi, administratorul aeroportului, Sergiu Spoială, afirmă că aceste cumpărături sunt necesare doar pentru întreținerea curentă și „nu reprezintă, prin ele însele, o decizie privind soluția tehnologică ce va fi utilizată pe termen lung”.
Promite înlocuirea sistemului „pe termen mediu”, când aeroportul va fi modernizat. „La această etapă” nu poate comunica „o dată certă pentru înlocuirea sistemului existent”.
Reconstrucția terminalului de pasageri, estimată la 157,6 milioane de lei și relansată în mai 2026, este însă blocată în contestații, după ce, pe 7 septembrie, Agenția Națională pentru Soluționarea Contestațiilor a dispus reevaluarea ofertei câștigătoare.
Europa Liberă a consultat devizele tehnice ale firmei câștigătoare, Estate Invest Company. Contrar răspunsului oficial pe care l-am primit de la aeroport, documentele prevăd achiziția de licențe, servere dedicate și module video… tot marca Trassir.
Camere Trassir la ASP: de la sediul central la sălile de examinare auto
În R. Moldova, originea rusească a Trassir nu e o necunoscută. Când Agenția Servicii Publice cumpăra, în vara anului 2024, un sistem de supraveghere pentru sediul din strada Mihai Viteazul, formularul de ofertă avea o rubrică pentru țara de origine.
În dreptul înregistratoarelor Trassir MiniNVR și Trassir NeuroStation 48 scria: „Rusia”.
ASP recunoaște pentru Europa Liberă că folosește și astăzi Trassir. Instituția care eliberează buletinele, pașapoartele și permisele auto se bizuie pe softul rusesc încă din 2019 și spune că deține licență până la finele acestui an.
Și sediul central de pe strada Pușkin al ASP, și multe alte obiective ale Agenției sunt supravegheate prin sisteme Trassir. Printre ele: sălile în care se susține examenul auto, care sunt dotate și cu camere cu recunoaștere facială.
În 2025, când ASP a cumpărat un sistem Trassir pentru citirea numerelor de înmatriculare instalat la sediul central, reprezentanții ASP erau avertizați de către unul dintre cei interesați de licitație că utilizarea unui sistem fabricat în Federația Rusă „poate fi problematică”. ASP promitea atunci că va lua în calcul înlocuirea sistemului, însă „după expirarea termenelor de exploatare”.
Întrebați de Europa Liberă dacă vor prelungi sau nu sistemul rusesc după expirarea licenței, adică din 2027, reprezentanții ASP ne-au răspuns că decizia va fi luată în funcție de „cerințele de securitate informațională, necesitățile funcționale ale Agenției și compatibilitatea cu infrastructura tehnică existentă.”
Mutată în Emirate pe hârtie. Șeful Trassir admite că producția a rămas în Rusia
Marca Trassir aparține companiei DSSL (ООО «ДССЛ») din Moscova, fondată acum peste 20 de ani de omul de afaceri rus Igor Oleinik. Pe site-ul propriu, DSSL scrie că softul Trassir este înscris din 2016 în Registrul unic al programelor rusești, cu numărul 1615.
Între timp – după ce Rusia a invadat Ucraina – Trassir s-a mutat, însă doar în acte. La fel cum au procedat și alți giganți ruși, cum ar fi Yandex, Trassir și-a mutat firma în Emiratele Arabe Unite.
În 2026, la o licitație prin care Universitatea Tehnică a Moldovei (UTM) a oferit 800.000 de lei fără TVA pentru extinderea „platformei Trassir deja implementate” în căminele studențești din Botanica (Chișinău), ofertantul local Rapid Link SRL spunea deja că firma producătoare a echipamentelor este „TRASSIR GLOBAL FZC LLC” din Emirate.
Această firmă apare și în prezentarea comercială a companiei Trassir, care acoperă zeci de țări, din Mexic până în Taiwan. Rusia nu apare. Deși în acte e în Emirate, fondatorul și directorul general al companiei-mamă DSSL, Igor Oleinik, recunoaște deschis că nucleul tehnologic al sistemului Trassir rămâne și astăzi la Moscova.
Într-un interviu publicat pe 8 septembrie 2026 de Share AI, Oleinik a explicat că războiul început de Rusia în 2022 l-a obligat să-și mute operațiunile externe spre hub-uri din Turcia, India și Orientul Mijlociu.
Deși o parte din camerele video sunt fabricate în China, atât software-ul central, cât și asamblarea și integrarea serverelor de procesare – adică exact categoria de echipamente livrate instituțiilor din R. Moldova – se fac lângă Moscova, în zona economică specială din Zelenograd, confirmă Oleinik.
În podcastul de la Share AI, Igor Oleinik a mai spus că echipamentele Trassir sunt folosite și pe șantierele din Moscova, unde sistemul de identificare facială totală a fost implementat cu certificarea Serviciului Federal pentru Control Tehnic și de Export al Rusiei (FSTEC), instituție subordonată Ministerului rus al Apărării.
Europa Liberă a cerut în scris un punct de vedere de la compania Trassir cu privire la suspiciunile care apar în acest articol. Până la ora publicării, nu am primit un răspuns.
Cât de sigur e sigur? UTM a verificat sistemul după întrebările Europei Libere
Dincolo de proveniență – întrebarea e și cât de sigure sunt aceste echipamente produse în Rusia.
Europa Liberă a pus această întrebare tuturor instituțiilor despre care am descoperit că folosesc Trassir. Un punct comun al răspunsurilor lor este că sistemul este sigur deoarece nu este conectat nici la Internet, nici la cloud-ul pus la dispoziție de producătorul rus.
„Circulația informațiilor în cadrul sistemului se efectuează între subdiviziunile ASP prin canale securizate, utilizând tehnologii de criptare, fără ca datele să părăsească Sistemul informațional al Agenției”, ne-a răspuns, de pildă, ASP.
Un răspuns similar am primit și de la Administrația Națională a Penitenciarelor, și de la UTM. Reprezentanții aeroportului ne-au transmis că nu ne pot oferi detalii despre securitatea sistemului din cauza „caracterul sensibil al informațiilor”.
Am întrebat instituțiile și dacă au verificat sistemul de supraveghere Trassir pe care îl folosesc.
Cei de UTM, de exemplu, au făcut-o pe 16 octombrie 2026, adică la patru zile după ce Europa Liberă a trimis o solicitare oficială de informații și comentarii pentru acest subiect. Concluzia: sistemul UTM nu este conectat la cloud și internet și „nu au fost identificate conexiuni către exterior”.
Universitatea nu ia în calcul să înlocuiască sistemul decât dacă instituțiile responsabile de securitatea cibernetică o vor cere. Până atunci, UTM punctează că în R. Moldova nu există vreo lege care să interzică instituțiilor publice să cumpere sistemul Trassir.
Dincolo de interdicții și securitate, mai e și chestiunea banilor, așa cum aflăm din răspunsul pe care l-am primit de la Administrația Penitenciarelor: „eventuala înlocuire sau suplimentare a sistemelor este condiționată de necesitățile operaționale, evaluarea riscurilor de securitate și resursele bugetare disponibile.”
Recomandarea STISC: actualizați sistemele!
De la începerea războiului din Ucraina și până în prezent, instituția din R. Moldova responsabilă de securitatea cibernetică „nu a efectuat analize și nu a emis recomandări specifice” referitoare la sistemul Trassir.
Reprezentanții Serviciul Tehnologia Informației și Securitate Cibernetică (STISC) – care în ultimele zile s-au confruntat cu o criză cibernetică de amploare, cu zeci de site-uri guvernamentale atacate simultan – spun pentru Europa Liberă că, pentru siguranță, instituțiile publice din R. Moldova trebuie să ia, totuși, o serie de măsuri.
Prima: să nu își conecteze sistemele la internet sau cloud.
Folosirea unor parole complexe și monitorizarea periodică a conexiunilor sistemului „contribuie”, spune STISC, „la reducerea riscurilor de acces neautorizat, compromitere a sistemelor și divulgare a înregistrărilor video”.
O altă recomandare a STISC este „actualizarea periodică a sistemelor – instalarea actualizărilor de securitate”.
Actualizarea (update-ul) unui sistem informatic se face în două moduri: online sau offline. În ambele cazuri, sistemul trebuie să „intre” în contact cu o versiune nouă a acelui soft.
În cazul Trassir, atât pachetele de actualizare a sistemului de operare, cât și cheile fizice de licențiere ale serverelor vin de la producătorul din Moscova și sunt introduse manual în servere de tehnicienii firmelor locale de mentenanță.
Europa Liberă a descoperit asta atât din planurile de achiziții ale ASP, cât și din devizele pentru reconstrucția terminalului Aeroportului Chișinău, unde figurează explicit achiziția de dispozitive fizice USB pentru deblocarea licențelor („Software USB-TRASSIR USB – cheie de protecție”).
Atacurile cibernetice au devenit, în ultimii ani, din ce în ce mai sofisticate – mai ales odată cu dezvoltarea AI.
Pentru fostul ofițer al Serviciului de Informații și Securitate, Andrei Rusnac, astăzi auditor în securitate cibernetică, argumentul instituțiilor de stat că rețelele lor sunt intangibile doar pentru că nu au ieșire directă la internet este o iluzie.
„În practică, izolarea totală – ideea că am închis ograda și nu o mai deschidem – nu există în lumea digitală. Totul necesită actualizări, nu doar aplicațiile, ci și alte module de sistem, iar de regulă aceste actualizări vin în sistem din exterior. Asta este o vulnerabilitate”, explică Rusnac pentru Europa Liberă.
Ce au descoperit colegii noștri din Ucraina
În decembrie 2023, jurnaliștii de la Schemes (proiectul de investigații al Europei Libere din Ucraina) au conectat la internet camere cu softul Trassir.
Înainte ca imaginile să ajungă pe computerul colegilor noștri de la Kiev, echipamentele au trimis automat date către subdomeniul m30.ru.cloudtrassir.com.
Adresele IP duceau la Moscova și aparțineau grupului VK (proprietarul Mail.ru și Odnoklassniki) și companiei ruse Digital Network.
Potrivit Schemes, între 2015 și 2017, Digital Network a furnizat internet unității militare 43753 – sediul Centrului pentru securitatea informației și comunicații speciale al FSB. Experimentul nu a arătat cine privea imaginile, dar a demonstrat că drumul spre Moscova era preconfigurat.
În Ucraina intraseră, din 2016 până în 2023, peste 10.000 de camere și înregistratoare Trassir, instalate inclusiv la Administrația Porturilor Maritime și la centrala nucleară de la Cernobîl.
După ce Serviciul Special de Comunicații al Ucrainei a avertizat, în mai 2022, că DSSL „cooperează cu ministerele federale și serviciile de securitate ale Rusiei”, centrala de la Cernobîl a demontat sistemul în 2023.
Camerele de supraveghere, armă a războiului din Ucraina
În ultimii ani, camerele de supraveghere au devenit o armă în războiul din țara vecină. Pe 2 ianuarie 2024, în timpul unui atac cu rachete asupra Kievului, serviciile ruse au folosit două camere online compromise.
Una era montată pe balconul unui bloc. Potrivit Serviciului de Securitate al Ucrainei (SBU), rușii au urmărit prin ele cum lucra apărarea antiaeriană.
De la începutul invaziei, SBU a blocat aproximativ 10.000 de camere care puteau fi folosite de ruși, anunța atunci instituția.
În mai 2025, 21 de servicii de informații și agenții de securitate cibernetică din SUA și Europa au semnat un avertisment comun despre unitatea 26165 a serviciului militar rus de informații (GRU).
Printre serviciile occidentale se numărau NSA, FBI, BND-ul german și ABW-ul polonez. Încă din martie 2022, scriu acestea, hackerii GRU au încercat să acceseze camere de lângă puncte de trecere a frontierei, unități militare și gări, ca să urmărească transporturile de ajutor pentru Kiev, inclusiv din R. Moldova.
În iulie 2026, serviciile de informații ale Olandei, AIVD și MIVD, anunțau că Rusia preia sistematic controlul camerelor conectate la internet din Europa, ca să urmărească rutele transporturilor militare și armele trimise Ucrainei.
Câteva astfel de camere compromise au fost găsite chiar pe rutele logistice militare din Olanda.